APK Protector: indurimento dell'app mobile per le build Android
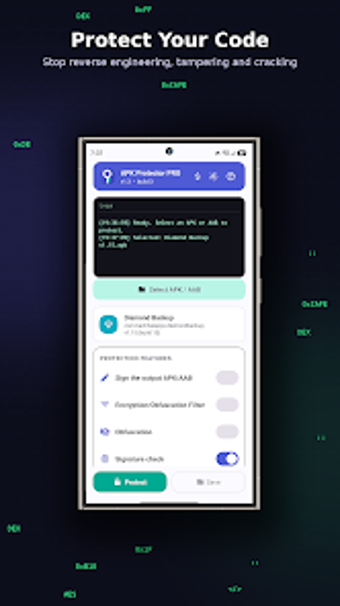
APK Protector di Bachhal Apps protegge i pacchetti Android compilati applicando protezioni a più livelli alle versioni finali, rivolto a sviluppatori e studi indipendenti che necessitano di proteggere la logica dell'app. L'app prende file APK o AAB, cripta il codice compilato con AES-256 e avvolge la decrittazione all'interno di un nucleo di sicurezza nativo rinforzato durante l'esecuzione. I suoi meccanismi anti-manomissione e anti-debug bloccano strumenti comuni di reverse engineering, rendendolo adatto a team che distribuiscono binari ma non possono o preferiscono non modificare le versioni sorgente.
Cosa fa realmente APK Protector?
L'app accetta file di input APK e AAB e trasforma l'output compilato senza richiedere l'accesso al codice sorgente, poiché lo strumento supporta direttamente entrambi i formati. Applica crittografia delle stringhe, offuscamento del flusso di controllo e confusione delle risorse in modo che l'analisi statica produca risultati confusi. Il bytecode crittografato è memorizzato su disco ma decrittografato all'interno di un core di sicurezza nativo durante il runtime, quindi il bytecode leggibile non appare mai nella memoria del dispositivo.
Rallenta il tuo sistema o l'app protetta durante il runtime?
La protezione avviene al momento della costruzione sul dispositivo Android che esegue lo strumento, quindi l'uso delle risorse del dispositivo dipende dall'hardware mobile; le app protette richiedono Android 9 o superiore perché il core di sicurezza viene eseguito lì. Il sovraccarico di runtime deriva dalla decrittografia on-the-fly all'interno del core nativo, il che significa che le app protette eseguono un passaggio di decrittografia aggiuntivo prima dell'esecuzione normale; gli sviluppatori dovrebbero testare le prestazioni sui dispositivi target per misurare quel sovraccarico per i loro carichi di lavoro.
È sicuro usarlo su build di produzione e quali difese sono incluse?
L'app include controlli anti-manomissione espliciti che rilevano modifiche alla firma o al codice e impediscono l'esecuzione dopo il ripackaging, e rileva debugger e framework di hooking come Frida e Xposed. Offre anche opzioni per bloccare dispositivi rootati, emulatori e contenitori virtuali, e utilizza la crittografia AES-256 per la logica compilata in modo che le chiavi di decrittografia non siano memorizzate come testo semplice su disco.
Ho bisogno di conoscenze tecniche per proteggere un'app con questo strumento?
L'interfaccia è basata su mobile e supporta un flusso di lavoro senza codice in cui l'utente seleziona un file e sceglie i livelli di protezione, quindi la protezione di base può essere applicata senza modificare i sistemi di build. L'uso avanzato richiede comprensione dei compromessi di offuscamento e della compatibilità runtime, poiché i pacchetti protetti e il core di sicurezza richiedono Android 9 o superiore e certi comportamenti runtime che influenzano il debugging e l'istrumentazione.
Scelta chiara per gli sviluppatori che devono proteggere i binari distribuiti
APK Protector è un'opzione pratica per sviluppatori e piccole studi che devono rinforzare gli APK o AAB rilasciati senza integrazione del codice sorgente; applica la crittografia AES-256 e misure anti-debugging offrendo protezione dei file senza codice sul dispositivo. Il compromesso è la decrittazione aggiuntiva a runtime e vincoli di esecuzione più severi, quindi i team dovrebbero convalidare le prestazioni e la compatibilità sui dispositivi target prima di distribuire agli utenti. Raccomandato.